Giriş Kayıtları
Login kayıtlarının MongoDB dışına konnektörlerle (Elasticsearch, Kafka, Webhook vb.) iletilmesi için bkz. SIEM ve Log Yönlendirme — SESSION hattı — ve olay tipleri ile yük biçimi için SESSION hattı — olay tipleri ve legacy yük.
Bu ekran yalnızca Yönetim Konsoluna yapılan girişleri kapsar. API Portal geliştirici/portal kullanıcısı girişleri ayrı olarak kaydedilir — bkz. API Portal Giriş Kayıtları.
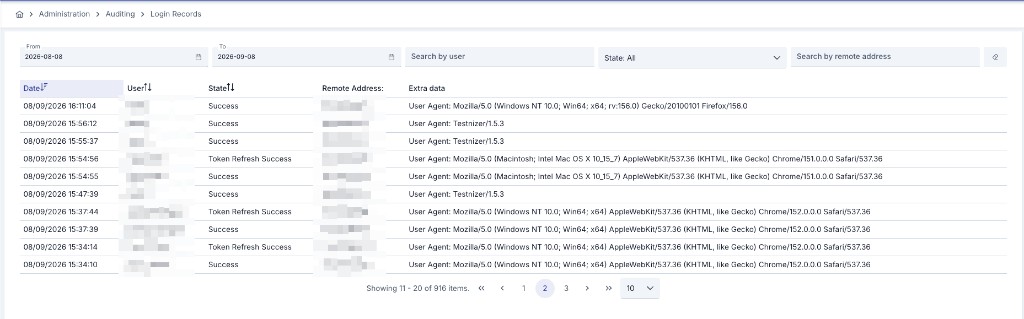
Filtreleme
Sayfanın üst tarafında bulunan filtre bölümünden kriterler belirleyerek sonuçları log tablosunda görüntüleyebilirsiniz. Silme butonu ile filtre içerikleri temizlenebilir. Tarih Aralığı alanları takvimden seçilebileceği gibi doğrudan klavyeden de girilebilir.
Yönetim Konsoluna giriş yapan kişilerin IP bilgisinin doğru alınabilmesi için kurumun kullandığı yük dengeleyici veya güvenlik duvarı tarafından X-Forwarded-For başlığı ile gerçek IP'sinin iletilmesi gereklidir.
Olay Tipleri
Giriş Kayıtları ekranı, başarılı ve başarısız giriş denemelerinin yanı sıra çıkış, proje token yenileme ve parola yaşam döngüsü olaylarını da izler:
| Olay | Açıklama |
|---|---|
| Başarılı | Kullanıcı başarıyla giriş yaptı. |
| Başarısız | Giriş denemesi reddedildi; aşağıdaki Sebep bilgisine bakabilirsiniz. |
| Çıkış | Kullanıcı oturumunu sonlandırdı. |
| Token Yenileme Başarılı | Kullanıcının oturumu farklı bir projeye geçti veya girişten hemen sonra ilk proje seçildi. Aynı projede kalınarak yapılan oturum token yenilemesi kayda geçmez; böylece bu olay rutin değil anlamlı kalır. |
| Token Yenileme Başarısız | İstenen proje için oturum token'ı yenilenemedi; aşağıdaki Sebep bilgisine bakabilirsiniz. |
| Hesap Kilitlendi | Çok sayıda başarısız giriş denemesinin ardından hesap kilitlendi. |
| Parola Değiştirildi | Kullanıcının parolası değiştirildi — kendisi ya da bir yönetici tarafından. |
| Parola Değişimi Zorunlu | Girişte, kullanıcının parolasını değiştirmeden devam edemeyeceği tespit edildi (süre dolumu ya da yönetici ataması). |
| Parola Politikası İhlali | Girilen yeni parola, yapılandırılmış parola politikasının bir kuralını karşılamadığı için reddedildi. |
User Agent ve Sebep
Her kaydın detayında istemcinin gönderdiği User Agent bilgisi gösterilir. Başarısız, Token Yenileme Başarısız ve Hesap Kilitlendi kayıtları ayrıca bir Sebep bilgisi taşır:
| Sebep | Anlamı |
|---|---|
BAD_CREDENTIALS | Kullanıcı adı veya parola hatalı. |
ACCOUNT_LOCKED | Hesap şu anda kilitli. |
ACCOUNT_DISABLED | Hesap devre dışı bırakılmış. |
TOO_MANY_ATTEMPTS_IP | Hiçbir kaynakta bulunmayan bir kullanıcı adıyla, captcha ve kilitleme ayarlarının toplamı kadar böyle deneme yapmış bir adresten gelen giriş denemesi. |
CAPTCHA_REQUIRED | Hiçbir kaynakta (ne veritabanında ne de yapılandırılmış LDAP dizininde) bulunmayan bir kullanıcı adıyla yapılan, o adres eşiğinin altındaki giriş denemesi. Denenen ad, her başarısız denemede olduğu gibi kaydın kullanıcı alanına yazılır. |
LDAP_ERROR | LDAP tipli bir hesap, Yönetim Konsolunda aktif bir LDAP dizini tanımlı değilken giriş denedi. |
NO_PROJECT_PERMISSION | Kullanıcının istenen proje için izni yok. |
LDAP_IDENTITY_MISMATCH | Hesabın LDAP bağlantısı parolayı kabul etti, ancak döndürdüğü kayıt yerel hesapta kayıtlı olan kayıt değil (dizinin başka bir yerinde aynı adlı kayıt) ya da iki giriş aynı anda hesabı farklı bağlantılara bağladı. Giriş ve token verilmez; hesabın Kullanıcılar ekranındaki ayırt edici adını (DN) dizinle karşılaştırın. |
LDAP_IDENTITY_UNRESOLVED | Yerel hesap tek bir dizin kaydına bağlanamıyor: kayıtlı ayırt edici ad yok, kayıtlı LDAP bağlantısı artık aktif değil, ayırt edici ad hiçbir ya da birden fazla aktif bağlantıda bulunuyor ya da hesabın iki DN alanı uyuşmuyor. Kilit sayacına sayılmaz. Bir yönetici hesabı Kullanıcılar ekranından kaydeder (birden fazla bağlantı varsa LDAP'da ara ile); oradaki Ayırt Edici Ad alanına bakın. |
OTHER | Deneme, yukarıda sayılmayan bir nedenle başarısız oldu. Tanımlı ama erişilemeyen bir LDAP dizini de bu kodla kaydedilir (hesabın kullanabileceği her dizinde bağlantı, TLS ya da arama hatası): kaydın açıklaması nedeni belirtir, deneme hesabın kilit sayacına sayılmaz ve kullanıcı yine diğer tüm hatalarla aynı "kullanıcı adı veya parola hatalı" yanıtını görür. |
Parola Politikası Kayıtlarının Sebep Bilgisi
Parola Değiştirildi, Parola Değişimi Zorunlu ve Parola Politikası İhlali kayıtları da bir Sebep taşır; bu değerler yukarıdaki giriş denemesi sebepleriyle aynı liste değildir:
| Olay | Sebep | Anlamı |
|---|---|---|
| Parola Değiştirildi | SELF | Kullanıcı parolasını kendisi değiştirdi. |
ADMIN | Bir yönetici, kullanıcının parolasını değiştirdi. | |
EXPIRED_FORCED | Kullanıcı, süresi dolduğu için zorunlu tutulduğu değişimi tamamladı. | |
| Parola Değişimi Zorunlu | EXPIRED | Parolanın geçerlilik süresi dolmuştu. |
ADMIN_RESET | Parola bir yönetici tarafından atanmıştı ve politika bu durumda değişimi zorunlu kılıyor. | |
| Parola Politikası İhlali | kural kodu | Karşılanmayan kuralı adlandırır: minLength, maxLength, requireUppercase, requireLowercase, requireDigit, requireSymbol, characterClasses veya historyReuse. |