Genel Ayarlar
Yönetim → Sistem Ayarları → Genel Ayarlar yolunu izleyerek Genel Ayarlar ekranına erişilir. Değişikliklerinizi kaydetmek için Değişiklikleri Uygula (Apply Changes) butonuna tıklayınız.
Genel Ayarlar ekranını içeren görsele aşağıda yer verilmiştir:
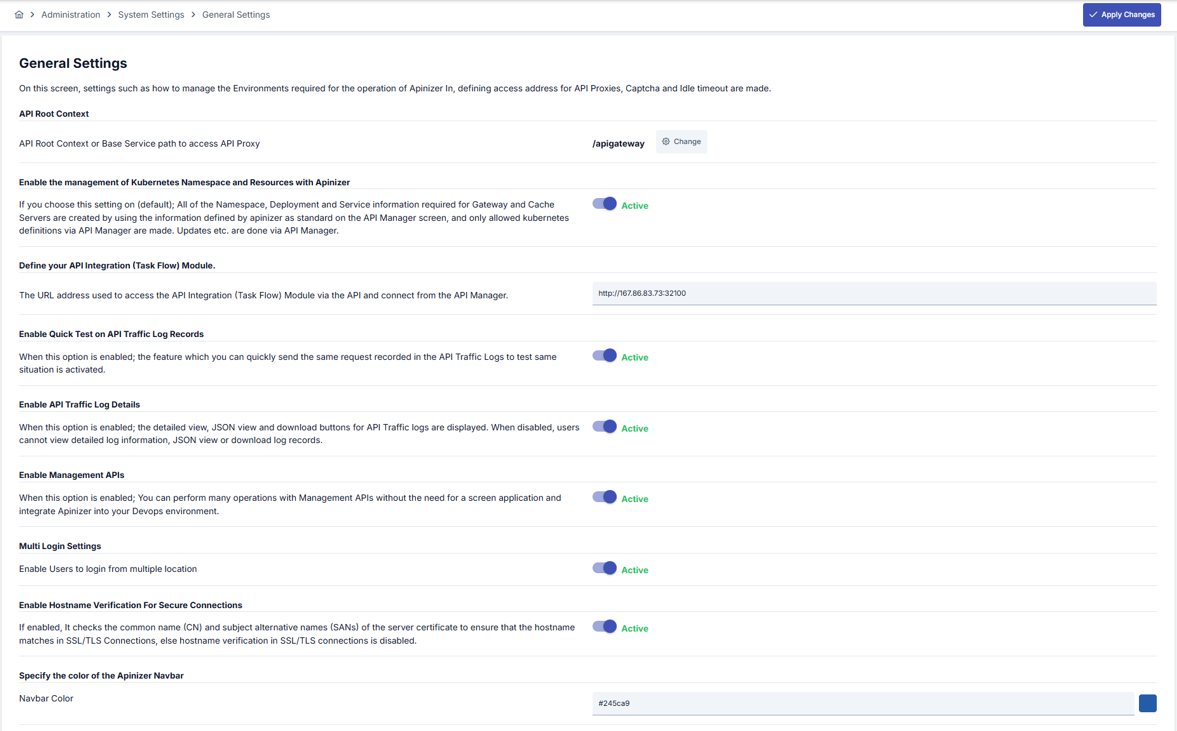
Genel Ayarlar Konfigürasyonu
Genel Ayarlar konfigürasyonu için kullanılan alanlar aşağıdaki tabloda görülmektedir:
| Alan | Açıklama |
|---|---|
| API Root Context | API Proxy'e erişim için gerekli olan Root Context'in girildiği alandır. Sadece / şeklinde bırakılabilir. Varsayılan değeri: apigateway/ |
| Kubernetes Namespace ve Resource'ların Apinizer ile yönetilmesini etkinleştir (Enable the management of Kubernetes Namespace and Resources with Apinizer) | Bu ayar açık ise (varsayılan değer); Gateway ve Cache Server'ların için gerekli olan Namespace, Deployment ve Servis bilgilerinin tümünü API Manager ekranı üzerinden Apinizer'ın standart olarak tanımladığı bilgiler kullanılarak oluşur ve sadece API Manager üzerinden izin verilen kubernetes tanımları yapılır. Güncelleme vs işlemlerini API Manager üzerinden yapılır. Bu ayar kapalı ise; Gateway ve Cache Server'ların için gerekli olan Namespace, Deployment ve Servis bilgilerinin tümünü API Manager ekranı üzerinden Apinizer'ın standart olarak tanımladığı bilgiler kullanılarak oluşur ve sadece API Manager üzerinden izin verilen kubernetes tanımları yapılır. Güncelleme vs işlemlerini API Manager üzerinden yapılır. |
| API Integration (Task Flow) Modülünüzü tanımlayın (Define your API Integration (Task Flow) Module) | API Manager'dan API Integration (Task Flow) Modülüne erişim için kullanılan URL adresidir. Bu alan ile API entegrasyon modülü API Manager ile bağlanır. |
| API Trafik Log Kayıtlarında Hızlı Testi Etkinleştir (Enable Quick Test on API Traffic Log Records) | Bu ayar açık ise (varsayılan değer); API Trafik günlükleri sayfasında istemcinin gönderdiği istek mesajı ile tekrar istek yapmanızı sağlayan özellik etkinleştirilir. |
| API Trafik Log Detaylarını Etkinleştir (Enable API Traffic Log Details) | Bu ayar açık ise (varsayılan değer); API Trafik günlükleri sayfasında detaylı görünüm, JSON view ve download butonları görüntülenir. Devre dışı bırakıldığında, kullanıcılar detaylı log bilgilerine, JSON view'a veya download log kayıtlarına erişemez. |
| Yönetim API'lerini Etkinleştir (Enable Management APIs) | Bu seçenek etkinleştirildiğinde (varsayılan olarak etkindir); Yönetim API'leri ile ekran uygulamasına gerek olmaksızın bir çok işlemi yapabilir, Apinizer'ı Devops ortamınıza entegre edebilirsiniz. |
| Çoklu Login Ayarı (Multi Login Settings) | Kullanıcıların farklı lokasyonlardan ve tarayıcılarının farklı sekmelerinden giriş yapmasına izin vermek için bu ayar aktif hale getirilir. |
| Güvenli Bağlantılarda Hostname Doğrulamasını Etkinleştir (Enable Hostname Verification For Secure Connections) | Etkinleştirilirse, SSL/TLS Bağlantılarında ana bilgisayar adının eşleştiğinden emin olmak için sunucu sertifikasının ortak adını (CN) ve konu alternatif adlarını (SAN'lar) kontrol eder, aksi takdirde SSL/TLS bağlantılarında ana bilgisayar adı doğrulaması devre dışı bırakılır. |
| Navbar Rengi (Navbar Color) | Apinizer navbar rengi buraya girilen hex koduna göre belirlenebilir. Bu özellikle birden fazla Apinizer Yönetim Konsolu kullananların ortamları ayırt etmesinde kolaylık sağlamaktadır. |
| Audit Log — Yönetim Konsolu isteklerinin denetim kaydı | Varsayılan olarak kapalıdır. Açıldığında, Yönetim Konsolu ekranlarına, Yönetim API'lerine ve APIops'a gönderilen her yazma işlemi (HTTP POST, PUT, PATCH veya DELETE) ayrıca bir Yönetim İsteği denetim olayı olarak kaydedilir — yolu, HTTP metodu, sonucu ve süresi kaydedilir; sorgu parametreleri veya kimlik doğrulama başlıkları hiçbir zaman kaydedilmez. İstek gövdesinin kaydedilmesi aşağıdaki ayrı ayarla kontrol edilir. Ayrıntı için Denetim Kayıtları sayfasına bakabilirsiniz. |
| Audit Log — İstek gövdesini kaydet | Varsayılan olarak kapalıdır; yalnızca yukarıdaki Yönetim Konsolu isteklerinin denetim kaydı açıkken kullanılabilir. Açıldığında, yalnızca Yönetim Konsolu'nun kendi /api uç noktalarına gönderilen application/json gövdeler — en fazla 16 KB, sertifika/anahtar deposu/JWK/lisans/içe-dışa aktarma/paket uç noktaları hariç, gizli alanlar çıkarılmış ve token'a benzeyen değerler özetlenmiş biçimde — denetim kaydına eklenir. Ayrıntı için Denetim Kayıtları — İstek Gövdesinin Kaydedilmesi sayfasına bakabilirsiniz. |
Parola Politikası
Apinizer tarafından yönetilen — Kullanıcı Giriş Tipi "Veri tabanı" olan — kullanıcıların parolaları için uzunluk, karakter bileşimi, geçerlilik süresi ve geçmiş yeniden kullanım kurallarını bu bölümden yapılandırabilirsiniz. LDAP tipindeki kullanıcılar bu politikanın kapsamı dışındadır; onların parolası seçili LDAP dizininde doğrulanır ve Apinizer tarafından denetlenmez.
| Alan | Varsayılan | Anlamı |
|---|---|---|
| En Az Parola Uzunluğu | 8 | Kullanıcının belirleyebileceği en kısa parola uzunluğu. |
| En Fazla Parola Uzunluğu | 50 | Kullanıcının belirleyebileceği en uzun parola uzunluğu. |
| En Az Karakter Türü Sayısı | 3 | Parolanın büyük harf, küçük harf, rakam ve özel karakter türlerinden en az kaçını içermesi gerektiğini belirler. |
| Büyük Harf Zorunlu | Kapalı | Açıldığında parolada en az bir büyük harf bulunması, yukarıdaki karakter türü sayısına ek olarak her zaman aranır. |
| Küçük Harf Zorunlu | Kapalı | Açıldığında parolada en az bir küçük harf bulunması, yukarıdaki karakter türü sayısına ek olarak her zaman aranır. |
| Rakam Zorunlu | Kapalı | Açıldığında parolada en az bir rakam bulunması, yukarıdaki karakter türü sayısına ek olarak her zaman aranır. |
| Özel Karakter Zorunlu | Kapalı | Açıldığında parolada en az bir özel karakter bulunması, yukarıdaki karakter türü sayısına ek olarak her zaman aranır. |
| Parola Geçerlilik Süresi (gün) | 0 (süresiz) | Bu gün sayısından daha eski bir parola, kullanıcının bir sonraki girişinde değiştirilmek zorunda bırakılır. 0 değeri parolanın süresiz olduğu anlamına gelir. |
| Süre Dolumu Uyarı Süresi (gün) | 7 | Parolanın süresinin dolmasına bu gün sayısı kala kullanıcı girişte uyarılır. Yalnızca geçerlilik süresi tanımlıysa çalışır. |
| Parola Geçmişi Sayısı | 0 (kapalı) | Kullanıcı en son kullandığı bu kadar paroladan hiçbirini yeniden seçemez. 0 değeri bu kontrolü kapatır. |
| Yönetici Parola Atadığında Değişimi Zorunlu Kıl | Kapalı | Açıldığında, parolası bir yönetici tarafından belirlenen kullanıcı bir sonraki girişinde parolasını değiştirmek zorunda kalır. |
Yukarıdaki tüm varsayılan değerler, bu bölüm eklenmeden önce Apinizer'ın uyguladığı sabit kuralla birebir aynıdır (8-50 karakter, dört karakter türünden en az üçü); bu nedenle mevcut bir kurulumda siz değiştirene kadar hiçbir şey değişmez. Yükseltme sırasında mevcut kullanıcıların parola yaşı yükseltmenin yapıldığı andan itibaren sayılmaya başlar; böylece Parola Geçerlilik Süresi ilk kez açıldığında hiçbir kullanıcının parolası anında süresi dolmuş sayılmaz.
Bu politikanın kullanıcı ekranındaki karşılığı, zorunlu değişim akışı ve süre uyarısı için Kullanıcılar sayfasına, olay kayıtları için Giriş Kayıtları ve SIEM ve Log Yönlendirme sayfalarına bakabilirsiniz.
API İstemcisi Secret Saklama
Bu bölüm, yeni üretilen veya döndürülen bir API istemcisi secret'ının nasıl saklanacağına dair kurulum genelindeki varsayılanı belirler. Doğrulama her iki modda da aynı şekilde çalışır ve moddan bağımsızdır: gateway'e sunulan bir secret, iki modda da kendi tek yönlü doğrulayıcısına karşı kontrol edilir. Mod yalnızca bu doğrulayıcının yanında geri döndürülebilir bir kopyanın tutulup tutulmayacağına karar verir.
| Mod | Davranış |
|---|---|
| Encrypted (Varsayılan) | Secret, yeniden gösterilebilecek bir biçimde saklanır: platformun kendi algoritmasıyla şifrelenmiş bir kopya her zaman tutulur; kurulumda bir kurtarma anahtarı (KEK) yapılandırılmışsa buna ek olarak KEK ile mühürlenmiş bir kurtarma zarfı da tutulur. Kurtarma anahtarı olsun ya da olmasın gösterilebilir. Bir API istemcisiyle HTTP Digest kimlik doğrulamasının bir gün çalışabilmesi için gereken tek biçim de budur — yine de bu sürümde saklama modundan bağımsız olarak API istemcileri için Digest desteği devreye alınmamıştır. |
| Hashed | Yalnızca tek yönlü bir doğrulayıcı saklanır — kurulumda kurtarma anahtarı yapılandırılmış olsa bile, secret'ı geri döndürebilecek hiçbir şey hiçbir yerde tutulmaz. Secret yalnızca üretildiği ya da döndürüldüğü anda bir kez gösterilir; bu biçimde saklanan bir kuşak için Göster kalıcı olarak kullanılamaz hale gelir ve Digest ile hiçbir zaman kullanılamaz. |
Mod, istemcinin tamamı için değil, tek tek her secret kuşağı için, o kuşak üretildiği ya da döndürüldüğü anda sabitlenir — bu yüzden aynı istemcinin farklı kuşakları farklı modlar taşıyabilir. Secret'ı üreten ya da döndüren kişi modu doğrudan Client Secrets alt sekmesindeki üretme/döndürme diyaloğunda seçer: buradaki Saklama Modu kontrolü, burada belirlenen kurulum varsayılanıyla önceden seçili gelir; varsayılanı değiştirmeden yalnızca o kuşak için diğer moda geçirilebilir. Bunun o ekrana nasıl yansıdığı için bkz. Secret Saklama Modu.
Bu varsayılanı değiştirmek yalnızca değişiklikten sonra üretilen ya da döndürülen kuşakları etkiler. Zaten var olan bir secret'ı hiçbir zaman yeniden saklamaz — önceki varsayılan altında oluşturulmuş bir kuşak, o anda hangi modu aldıysa onu taşımaya devam eder.
Bu ayarı taşımayan bir sürümden yükseltilen bir kurulum, varsayılanı Encrypted olarak okur; herhangi bir taşıma adımı gerekmez. Halihazırda saklı her eski kimlik bilgisi parolası ve otomatik eski-kayıt taşımasının bir eski kayıttan taşıdığı her secret aynı şekilde ele alınır: Encrypted doğar ve kurulumda kurtarma anahtarı yapılandırılmamış olsa bile platform tarafından şifrelenmiş bir kopya sayesinde gösterilebilir kalır.
Yürürlükteki varsayılan doğrudan okunabilir:
GET /api/general-settings/api-client-secret
{
  "defaultStorageMode": "ENCRYPTED"
}
| Alan | Açıklama |
|---|---|
defaultStorageMode | ENCRYPTED veya HASHED. Kendi modunu seçmeyen bir üretme/döndürme isteğine uygulanır. |
Varsayılan, olağan Genel Ayarlar kaydıyla — PUT /api/general-settings — değiştirilir; değer, tıpkı bu ekranın gönderdiği gibi, istek gövdesindeki apiClientSecretSetting alanı içinde taşınır. Yalnız bu ayara özel ayrı bir uç nokta yoktur.
Ayarı okumak için özel bir yetki gerekmez. Değiştirmek — bu ekrandan ya da Genel Ayarlar güncellemesiyle — sistem yöneticisi yetkisi ister.
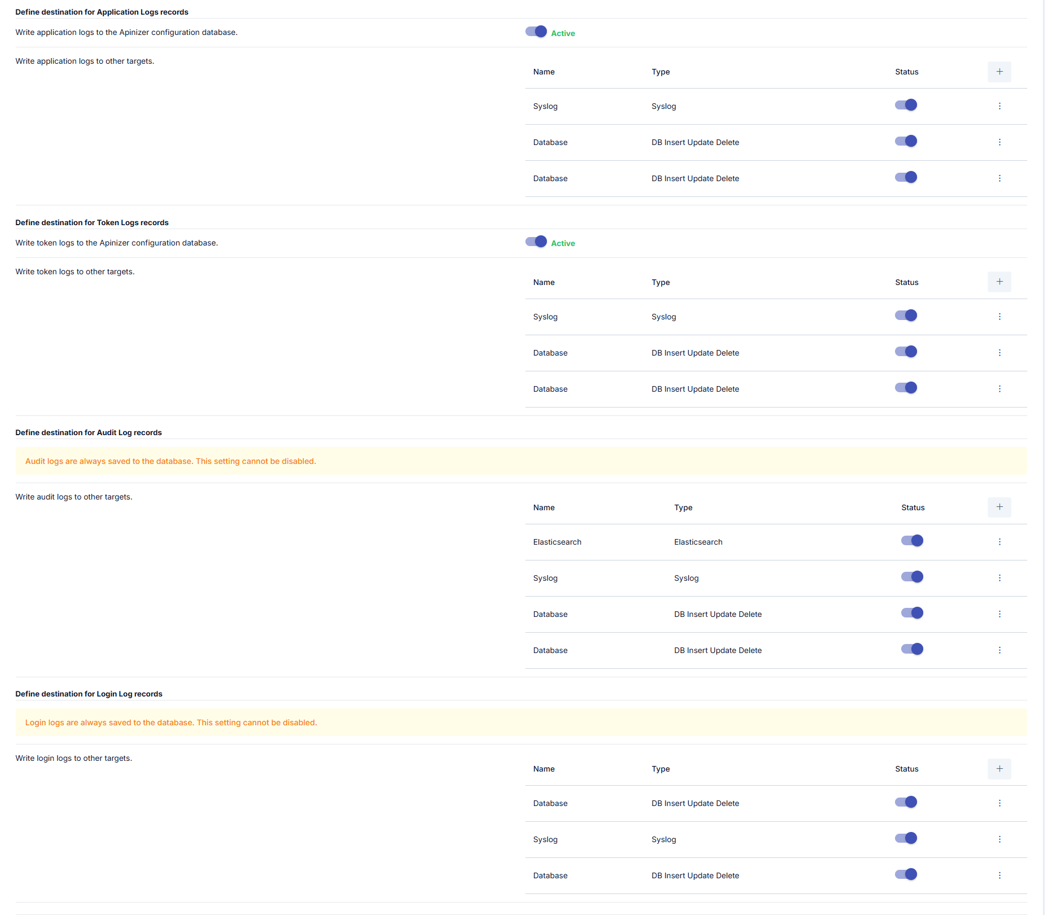
Log alıcıları (uygulama, token, denetim ve oturum logları) ve yerel depolama anahtarları SIEM ve Log Yönlendirme sayfasına taşındı. Hedefler, hat başına kurallar, gizlilik ve boyut politikaları oradan yönetilir; bu ayarlar için tek kaynak artık o sayfadır. Bkz. SIEM ve Log Yönlendirme.
Ekranda bu bölümün yerinde yalnızca bilgilendirme mesajı ve sayfaya giden bağlantı bulunur. Yönetim isteklerinin denetim kaydı anahtarı Genel Ayarlar ekranında kalmaya devam eder.
Daha önce Genel Ayarlar altında bulunan "Engellenme durumunda devre dışı alanları logla" ve "Hata durumunda devre dışı alanları logla" anahtarları kaldırılmıştır. Bu davranış artık her konnektör için ayrı ayrı yönetilir; Log Konnektörü Eklenmesi sayfasına bakabilirsiniz.
Captcha, oturum zaman aşımı, SOAP örnek mesaj üretimi, dağıtım geçmişi ve korelasyon kimliği gibi ayarlar Sistem Ayarları ve Limitler sayfasından yönetilmektedir.