Hesaplar/Geliştiriciler
Ne İşe Yarar?
- Portal’a kayıtlı kişi hesaplarını (geliştiriciler) merkezi yönetir
- Hesabı organizasyona bağlayıp Owner / Developer / Viewer rolü verir
- Accessible Apps, credential ve ürün özetleriyle hesabın erişim yüzeyini gösterir
- Çoklu kurum üyeliklerini (rol + durum + katılım) tek view’da listeler
- Excel dışa aktarma ile hesap envanteri alır
Kimler Kullanır?
- Portal Yöneticileri: Hesap açmak, durum değiştirmek ve kurum rolü atamak için
- Portal Business / Manager rolleri: Yetkili kapsamda hesap operasyonu için
- Destek: Kullanıcının hangi kurum ve uygulamalara eriştiğini doğrulamak için
Uygulamalar kişiye değil organizasyona aittir. Hesap, ACTIVE üyelikleri üzerinden uygulamalara erişir. Kurum operasyonları: Portal Organizasyonları. Tüketici davet/üye yönetimi: Portal Üyelik ve Davet.
Ekrana Erişim
- Portal → Accounts/Developers (
/admin/portal-account) - Create:
/new· View:/:id/view· Edit:/:id/edit - Yetki: Admin, Portal Manager, Portal Business
- Kapsam: aktif portal (
portalId)
Liste
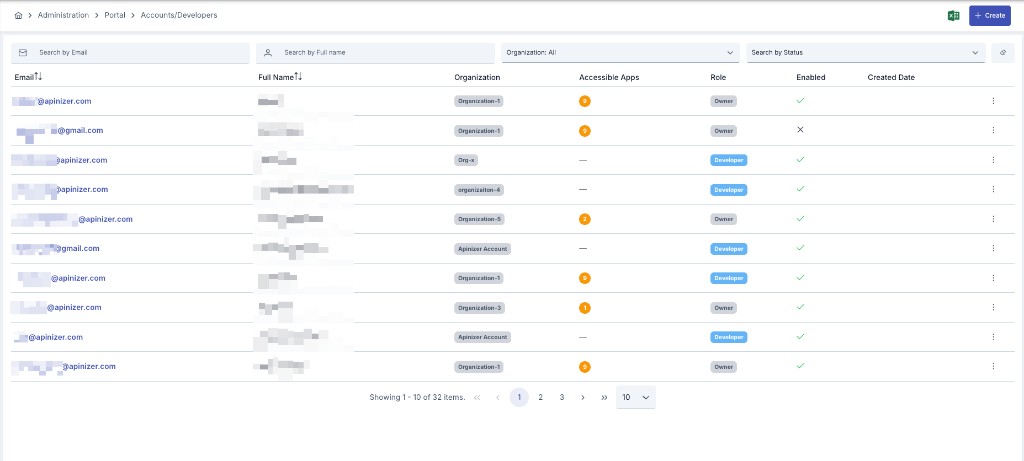
Filtreler
| Filtre | Açıklama |
|---|---|
| Search by Email | E-posta |
| Search by Full name | Ad soyad |
| Organization | Çoklu kurum |
| Search by Status | Approved / Disabled |
Kolonlar
| Kolon | Açıklama |
|---|---|
| View’a link; açıklama tooltip | |
| Full Name | |
| Organization | Birincil kurum rozeti |
| Accessible Apps | list-stats uygulama sayısı |
| Role | ACTIVE üyelikler arasında en yüksek rol (Owner > Developer > Viewer) |
| Enabled | Approved = etkin, Disabled = pasif; yanındaki kilit simgesi hesabın kilitli olduğunu gösterir (aşağıya bakın) — kilitlenme Enabled/Disabled'dan bağımsızdır, yani Approved bir hesap yine de kilitli görünebilir |
| Created Date | |
| Last Login | Hesabın son başarılı girişinin tarihi/saati; hesap hiç giriş yapmadıysa yer tutucu gösterilir |
Aksiyonlar
- Export to Excel — dışa aktarım (Excel’de hâlâ legacy “Organization Manager” Yes/No sütunu olabilir; UI rol modelini kullanır)
- Create
- Satır ⋮: View · Edit · Remove · Unlock — yalnızca o an kilitli bir hesapta sunulur (bkz. Parola Politikası ve Hesap Kilitleme)
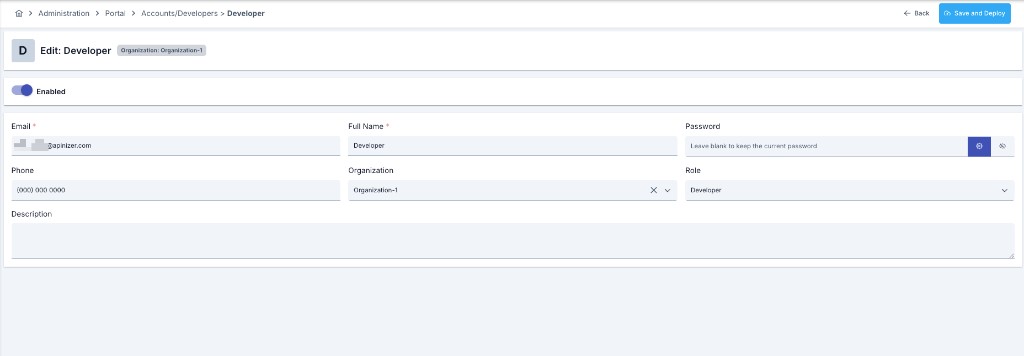
Oluşturma / Düzenleme
Eski Organization Manager boolean formu kaldırılmıştır; yerine Role vardır.
| Alan | Zorunlu | Not |
|---|---|---|
| Enabled | — | APPROVED / DISABLED |
| Evet | Benzersiz; varlık kontrolü | |
| Full Name | Evet | Max 50 |
| Password | Create: evet; Edit: opsiyonel | Min 8, büyük+küçük harf; boş bırakılırsa edit’te mevcut kalır |
| Phone | Hayır | |
| Organization | Evet | Birincil kurum. Organizasyonsuz hesap portala girebilir ama uygulama oluşturamaz; bu yüzden hem Manager formunda hem sunucuda zorunludur |
| Role | Varsayılan Developer | Owner / Developer / Viewer |
| Description | Hayır | Max 1000 |
Kayıt: Save and Deploy → view.
Seçilen birincil org üzerinde ACTIVE membership upsert edilir. Son ACTIVE Owner düşürülemez.
Portal kayıt formundan açılan bir hesap, kendi organizasyonunu da oluşturur; kayıt modu açık değilse bu organizasyon onay bekler. Hesabı onaylamak organizasyonu onaylamaz — organizasyon onaylanana kadar hesap portalda uyarı görür ve uygulama oluşturamaz. Organizasyon onayı Onay Talepleri ekranından verilir.
Rol yetkileri
| Rol | Yetki özeti |
|---|---|
| Owner | Üye davet/çıkarma, rol değişimi, org ayarları + Developer yetkileri |
| Developer | Uygulama oluşturma/düzenleme, credential (secret dahil), abonelik |
| Viewer | Salt okunur; client secret görmez; yazma yok |
Portal Settings’teki Allow Organization Administrator to Manage their own Accounts ayrı bir özellik bayrağıdır; bu sayfadaki Role modelinden farklıdır.
Görüntüleme (View)
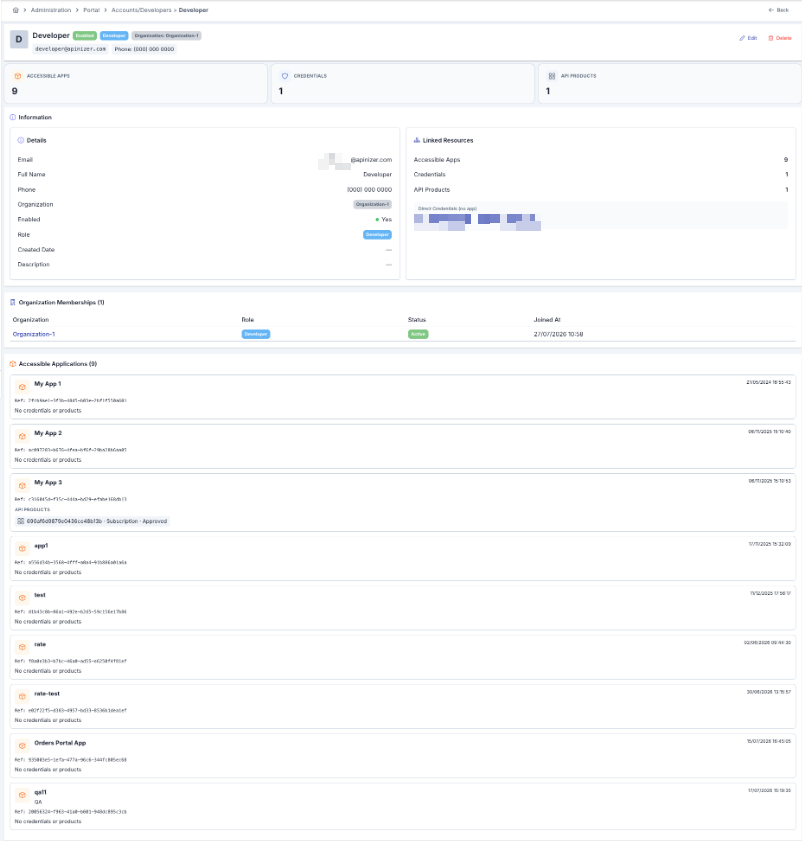
Üst bilgi
Ad / e-posta, Enabled/Disabled, Role rozeti, Organization rozeti; Edit / Delete.
Özet kartlar
Accessible Apps · Credentials · API Products (/{id}/detail).
Information
- Details: Email, Full Name, Phone, Organization, Enabled, Role, Created Date, Description
- Linked Resources: sayılar; varsa Direct Credentials (no app) rozetleri
Organization Memberships
| Kolon | Açıklama |
|---|---|
| Organization | Org overview linki |
| Role | Owner / Developer / Viewer |
| Status | Pending / Active |
| Joined At | veya Invited zamanı |
Accessible Applications
ACTIVE üyelikli kurumların uygulamaları: ad, açıklama, created, referenceId, credential ve ürün rozetleri.
Developer Portal profili
Tüketici Profile sayfası self-service’tir (ad, telefon, açıklama, şifre değiştir). E-posta serbestçe değişmez. Org/rol yönetimi Manager veya Portal Üyelik ve Davet üzerindendir. Consumer UI’da hâlâ legacy “Organization Manager” etiketi görülebilir; Manager’da Role kullanılır.
Hesap Kilitlenmesi
Enabled kolonunun yanındaki kilit simgesi, portalın kendi giriş yolunun çok sayıda yanlış parola sonrası kilitlediği bir hesabı gösterir — üzerine gelindiğinde kilidin kendiliğinden ne zaman açılacağı, ya da portalin Kilit Süresi değeri süresiz (varsayılan) ise yalnızca bir yöneticinin açabileceği görünür. Kilit Enabled/Disabled'dan bağımsızdır: kilitli bir hesap yine de Approved'dır, yalnızca kilit açılana kadar giriş yapamaz; bu yüzden Disabled bir hesabın aksine yeniden onaylanması gerekmez.
Satır ⋮ → Unlock yalnızca hesap kilitliyken sunulur. Kilidi ve başarısız deneme sayacını anında temizler ve Login Logs'ta kendi PORTAL_ACCOUNT_UNLOCKED satırı olarak kaydedilir — Disabled bir hesabı yeniden onaylamak da aynı kilitlenme durumunu temizler, ama yalnızca açık Unlock işlemi bu satırı üretir. Eşik, kilit süresi ve tüm parola politikası yapılandırması Parola Politikası ve Hesap Kilitleme'de yer alır.
Oturum Güvenliği
Geliştirici portalda Logout yapıldığında oturum jetonu sunucu tarafında da iptal edilir; kopyalanmış bir jeton, kendi süresi henüz dolmamış olsa bile artık kabul edilmez. Çıkış kaydı sunucuda tamamlanamazsa portal bir hata gösterir ve kullanıcı yeniden dener — tarayıcıdaki yerel oturum her durumda temizlenir.
Çıkış yaparken sunucu tarafındaki oturum iptali tamamlanamazsa giriş ekranında da ayrıca bir uyarı gösterilir: yerel oturum her durumda kapatılır, ancak önceki oturum jetonu doğal süresi dolana kadar geçerli kalmış olabilir; şüphe halinde tekrar giriş yapıp çıkış yapmanız önerilir.
Parola sıfırlama bağlantıları artık 60 dakika geçerlidir; süre dolduktan sonra yeni bir sıfırlama isteği gönderilmelidir. Hesap etkinleştirme bağlantılarının süresi bu değişiklikten etkilenmemiştir.
Portal girişinde doğrulama kodu (captcha) sunucu tarafında doğrulanır ve her denemede yenilenir. Her captcha, Manager'da tek kullanımlık bir kayıt olarak tutulur; bu sayede birden fazla portal replikası arasında geçerli kalır ve girişi hangi replika karşılarsa karşılasın kabul edilir. Çıkış yapıldığında oturum kimliği iptal listesine eklenir; aynı token ile yapılan istekler token süresi dolana kadar 401 yanıtı alır. Manager'a ulaşılamazsa çıkış işlemi sessizce başarılı sayılmaz, 503 döner; tarayıcı oturumu her durumda temizlenir, ancak token sunucu tarafında süresi dolana ya da yeni bir giriş onun yerini alana kadar geçerli kalır. Hesap detayları yalnızca ilgili hesabın kendisi tarafından görüntülenebilir.
Yetkilendirme kuralları
- Kendi hesabınızı düzenlemek yalnızca profil alanlarını değiştirir. Bir hesabın kendisi hakkında değiştirebildiği alanlar ad soyad, açıklama, telefon ve şifredir. Organizasyon, rol, durum, e-posta ve hesabın token'ları organizasyon sahibi ya da Manager tarafından belirlenir; self-servis güncelleme isteğiyle gönderildiklerinde dikkate alınmaz.
- Bir organizasyona hesap ekleme yalnızca o organizasyonun sahibine (Owner) açıktır ve yalnızca sahibi olduğu organizasyon için geçerlidir. Yeni hesap Owner rolüyle oluşturulamaz; önce hesabı oluşturun, rolünü üye listesinden değiştirin.
- Viewer rolü client secret göremez. Bir uygulamanın kimlik bilgisi listesi Viewer için görünür kalır, ancak listedeki gizli değerler gizlenir; Owner ve Developer eskisi gibi görür.