Portal Organizasyonları
Ne İşe Yarar?
- API'leri tüketen kurumları portal bağlamında merkezi yönetir
- Organizasyon sayfasında üyeler, abonelikler, uygulamalar ve limitleri bir arada gösterir
- Devre dışı bırakma, birleştirme ve tüketici iptali ile riskli veya mükerrer kurumları güvenli şekilde ele alır
- Doğrulanmış e-posta domain'leriyle kayıtların doğru kuruma join request olarak düşmesini sağlar
- LDAP kaynaklı kurumlarda salt okunur alanlarla yanlış elle müdahaleyi azaltır
Kimler Kullanır?
- Portal Yöneticileri: Tüketici kurum envanterini ve yaşam döngüsünü yönetmek için
- Destek / Operasyon: Sorunlu kurumun abonelik ve uygulama durumunu tek yerden görmek için
- Identity / Güvenlik Ekipleri: Devre dışı bırakma, iptal ve birleştirme gibi kritik aksiyonları uygulamak için
Ekrana Erişim ve Yetkiler
- Admin panelinde Portal → Tüketiciler → Organizasyonlar yolunu izleyin
- Aynı liste ve organizasyon sayfası Kimlik → Tüketici → Kurumlar altında da açılır
- Portal menüsünden açıldığında aktif portal bağlamında çalışırsınız; Kimlik menüsünden açıldığında kimlik yönetimi bağlamındadır. Organizasyon sayfasının sekmeleri sayfayı açan menüye göre değişir
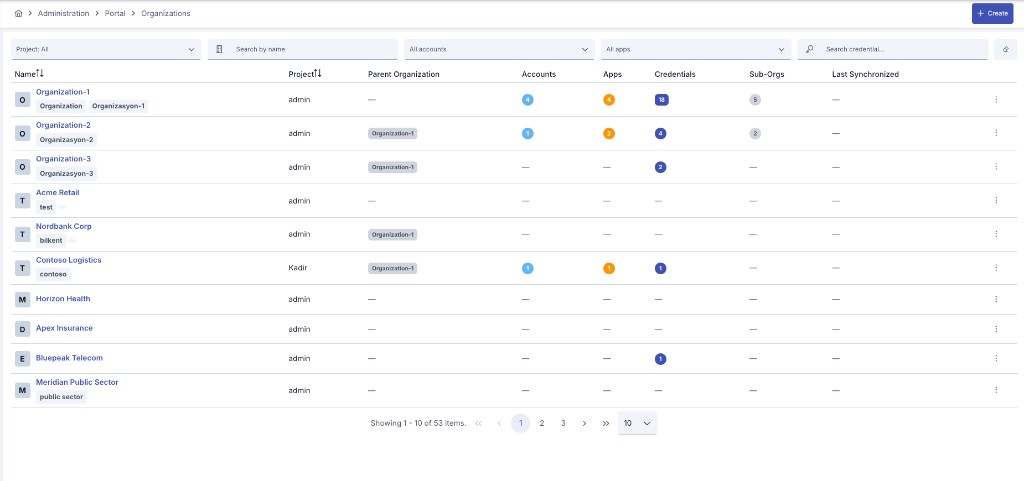
Liste
Listeden kurumları arar ve organizasyon sayfasını açarsınız.
Filtreler: Proje, ada göre arama, hesaplar, uygulamalar, tüketici araması. Kolonlarda ad, kaynak, üst kurum, hesap/uygulama/tüketici/alt kurum sayıları, son senkronizasyon ve durum yer alır (geçerliyse Onay bekliyor, Reddedildi veya Birleştirildi rozeti).
Satır menüsü (⋮): Aç · Çoğalt · Sil · Globalleştir — senkronize (LDAP kaynaklı) kayıtlarda Çoğalt ve Sil sunulmaz.
Organizasyon Sayfası
Başlıkta kurum adı, Aktif / Pasif göstergesi (veya Onay bekliyor / Reddedildi / Birleştirildi rozeti) ve bir dizinden gelen kurumlar için Synced rozeti görünür. Nasıl Okunur düğmesi her sekmeyi açıklar.
Sekmeler
| Sekme | İçerik |
|---|---|
| Genel Bakış | Kod, adlar, üst kurum, doğrulanmış e-posta alan adları, kaynak tipi, üyelik tarihi, durum ve bildirim e-postaları. Bir kartın Yapılandır düğmesi formunu açar; Kaydet önce neyin değiştiğini ve nerede uygulandığını gösterir, sonra kaydeder ve yükler. |
| Üyeler | Kurumun portal hesapları ve rolleri. Yalnızca portal bağlamında. |
| Consumer/Application | Kurumun API kimlikleri. Yalnızca kimlik bağlamında. |
| Uygulamalar ve Abonelikler | Plan ve durumuyla abonelikler (Aktif, Onay bekliyor, Reddedildi, Pasif, Abonelikten çıkıldı) ile kayıtlı ürünleri ve tüketici metadata'sı olan uygulamalar. Secret'lar asla gösterilmez. Yalnızca portal bağlamında. |
| Limitler | Kurumun limit planları: kurum toplamı veya altındaki her API client, tüketici ya da alt kurum için bir sayaç. Yalnızca kimlik bağlamında. |
| Metadata | Tüketicilerinin token'larına eklenen anahtar-değer çiftleri; tüketicinin kendi anahtarı önceliklidir. |
| Kaynak | Elle veya bir kimlik dizinine bağlı. Senkronize bir kurum kodunu, adlarını ve üst kurumunu kaynaktan alır. |
Üyeler sekmesinde üye ekleme: "üye ekle" seçicisi, tüketici kurumu tek bir portala bağlı olmadığı için yalnız aktif portalın değil, kuruma erişimi olan tüm portalların hesaplarını listeler; kurumun mevcut üyeleri listeden otomatik çıkarılır. Aynı ada sahip hesapları ayırt edebilmek için her satırda hesabın ait olduğu portal adı da gösterilir.
Kritik operasyonlar
Sayfanın üstündeki ⋯ menüsünü açın.
| Aksiyon | Etkisi |
|---|---|
| Durum > Devre Dışı Bırak / Etkinleştir | Devre dışı bırakma, kurumun ve alt kurumlarının tüm tüketici, uygulama ve API client isteklerini hemen reddeder. Hiçbir şey silinmez. Etkinleştirme bunların yeniden çalışmasını sağlar; üstündeki bir kurum devre dışıysa çalışmaz. Kendi başına devre dışı bırakılmış bir tüketici devre dışı kalır. İkisi de önce aynı pencereyi gösterir. |
| Organizasyon > Tüketici iptal | Doğrudan kurumun altında kayıtlı tüketicileri ve kurumun uygulamalarındaki tüm tüketicileri, daha önce devre dışı bırakılmış olanlar dahil, kalıcı olarak iptal eder. Geri alınamaz, sonradan yapılan Etkinleştir bunları yeniden açmaz ve uygulamalar yeni tüketicilere ihtiyaç duyar. Kurumun ve alt kurumlarının API client'larına daha önce verilmiş token'lar da çalışmaz hale gelir. İptal bir devre dışı bırakmayı kaldırmaz; kaldırmanın tek yolu Etkinleştir'dir. |
| Organizasyon > Birleştir… | Kurumu başka bir kuruma birleştirir; üyeler, uygulamalar ve abonelikler taşınır; kota sayaçları devam eder; geri alınamaz |
| Aktarım | Dışa Aktar ve Globalleştir |
| Geçmiş > Denetim ve Geri Yükleme | Değişiklik geçmişini gösterir ve önceki bir sürümü geri yükler |
Doğrulanmış e-posta alan adları: Bu domain'lerden gelen portal kayıtları yeni kurum oluşturmaz; join request'e dönüşür. Üye onayı Developer Portal'da Owner tarafından yapılır → Portal Üyelik ve Davet.
Client secret'lar bu ekranda asla gösterilmez. İptal ve Birleştirme geri alınamaz; uygulamadan önce etki alanını doğrulayın. Silme, hesap erişimi / uygulama / tüketici zincirini etkileyebilir.
Roller ve Durumlar
| Rol | Anlamı (portal üyeliği) |
|---|---|
| Sahip | Üye yönetimi + yazma yetkisi |
| Geliştirici | Uygulama / abonelik / tüketici yazma |
| Görüntüleyici | Salt okunur; client secret görmez |
Kurum durumu: Aktif · Onay bekliyor · Reddedildi · Birleştirildi
Kullanım Senaryoları
- Sözleşmesi biten kurumun erişimini devre dışı bırakarak geçici kesersiniz
- Mükerrer açılmış iki kurumu Birleştir ile tek envanterde birleştirirsiniz
- Destek kaydı açan kurumun abonelik ve uygulamalarını kontrol edersiniz
- LDAP kaynaklı kurumda kod/ad alanlarının salt okunur olduğunu bilerek yalnızca operasyon aksiyonlarını kullanırsınız