Varlık Yaşam Döngüsü
Varlık Yaşam Döngüsü, Apinizer'daki çoğu yapılandırma ekranında ortak olarak sunulan üç işlemi kapsar: Kopyalama (Duplicate), Denetim (Audit) ve Geri Yükleme (Rollback). Bu işlemler, ilgili varlığın kendi liste ve detay ekranından erişilir; ayrı bir menü veya modül değildir.
Kapsam
Kopyalama, Denetim ve Geri Yükleme işlemleri, Apinizer'daki yapılandırılabilir varlıkların büyük çoğunluğunda etkindir. Aşağıdaki tablo, bu işlemlerin aktif olduğu başlıca varlık gruplarını ve örnek varlıkları özetler.
Veri Tabanından API, Scriptten API, Mock API
Tüketiciler ve Tüketici Kuruluşları, Sözleşmeler/Protokoller, IP Grupları, Rate Limit Kontrol Listesi
Sertifikalar, Keystore'lar, JWK, Özel Anahtarlar
Kafka, RabbitMQ, E-posta, FTP, Elasticsearch, Webhook, Syslog, Graylog, ActiveMQ ve diğer konnektör tanımları
Değişkenler (Variable), Ortam Değişkenleri, Politika Yapılandırma Şablonları
Uptime Monitor, Anomali Dedektörü, Özel Sorgular ve Filtreler, Rapor Yapılandırmaları
Kullanıcılar, Roller, Takımlar
MCP sunucu/bağlantıları, A2A ajan/bağlantıları, Bilgi Tabanları, LLM Sağlayıcıları, Model Kataloğu, yapay zeka politikaları
Task Flow tanımları, API Eşleme (Promotion Mapping) tanımları
API Proxy için özel durum: API Proxy'de Kopyalama, aşağıda anlatılan ortak akıştan farklı, kendine özgü bir akış izler; çünkü API Proxy'nin bağlı tanım dosyasının ve metotlarının da ayrı ayrı çoğaltılması gerekir. Bu akış API Listesi sayfasında anlatılmaktadır. API Proxy'de Denetim ve Geri Yükleme ise bu sayfada anlatılan ortak mekanizmayı kullanır.
Kopyalama (Duplicate)
Kopyalama, mevcut bir varlığı temel alarak yeni ve bağımsız bir kayıt oluşturur. Kaynak varlığın ayarları yeni kayda aktarılır; yalnızca isim değişir ve kopya, kaynaktan bağımsız kendi kimliğiyle oluşturulur.
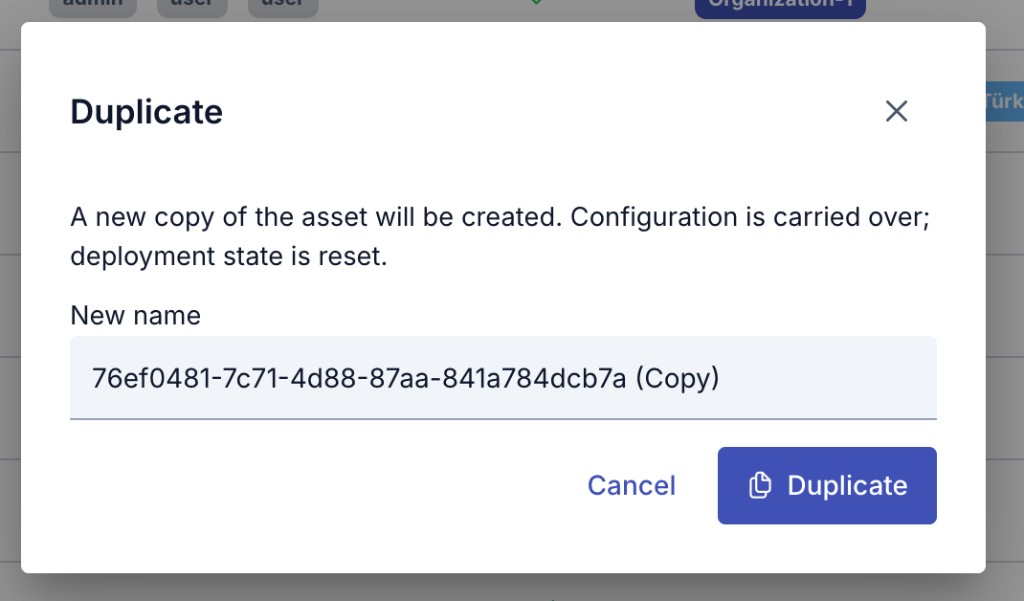
İlgili varlığın liste ekranında, satırın sonundaki işlem menüsünden Kopyala seçilir.
Açılan pencerede kopya için bir isim girilir. Kaynakla aynı ismi kullanmak veya projede zaten kullanılan bir isim girmek engellenir; bu durumda uyarı gösterilir.
Onaylandığında yeni bir kayıt oluşturulur ve kopya, liste ekranında görüntülenir.
Kopyalanan kayıt, kaynağın yapılandırmasını devralır; ancak dağıtım durumu sıfırlanır. Yani kopya, herhangi bir ortama henüz yüklenmemiş yeni bir kayıt olarak başlar — kaynağın hangi ortamlara yüklü olduğu bilgisi kopyaya taşınmaz.
Denetim (Audit)
Daha önce kaydedilmiş her varlığın detay ekranında, o varlığa özel bir Denetim ve Geri Yükleme sekmesi bulunur. Bu sekme, yalnızca varlık en az bir kez kaydedildikten sonra görünür (henüz kaydedilmemiş/yeni oluşturulan bir kayıtta gösterilmez).
Bu sekmede, ilgili varlık üzerinde yapılan tüm işlemler en yeniden en eskiye sıralı olarak listelenir. Her kayıt için şu bilgiler görüntülenir:
| Alan | Açıklama |
|---|---|
| Tarih | İşlemin gerçekleştirildiği tarih ve saat |
| Kullanıcı | İşlemi yapan kullanıcı |
| Değişiklik | İşlemin türü (oluşturma, güncelleme vb.) |
| İşlemler | Kaydı incelemek veya o kayda geri yüklemek için eylemler |
İnceleme (göz) simgesine tıklandığında, o ana ait tam yapılandırma anlık görüntüsü ile bir önceki kayıttaki hali karşılaştırmalı olarak görüntülenir. Değişen alanlar ayırt edilebilir şekilde işaretlenir. Bir varlığın ilk oluşturma kaydında karşılaştırılacak önceki bir sürüm bulunmadığı ayrıca belirtilir.
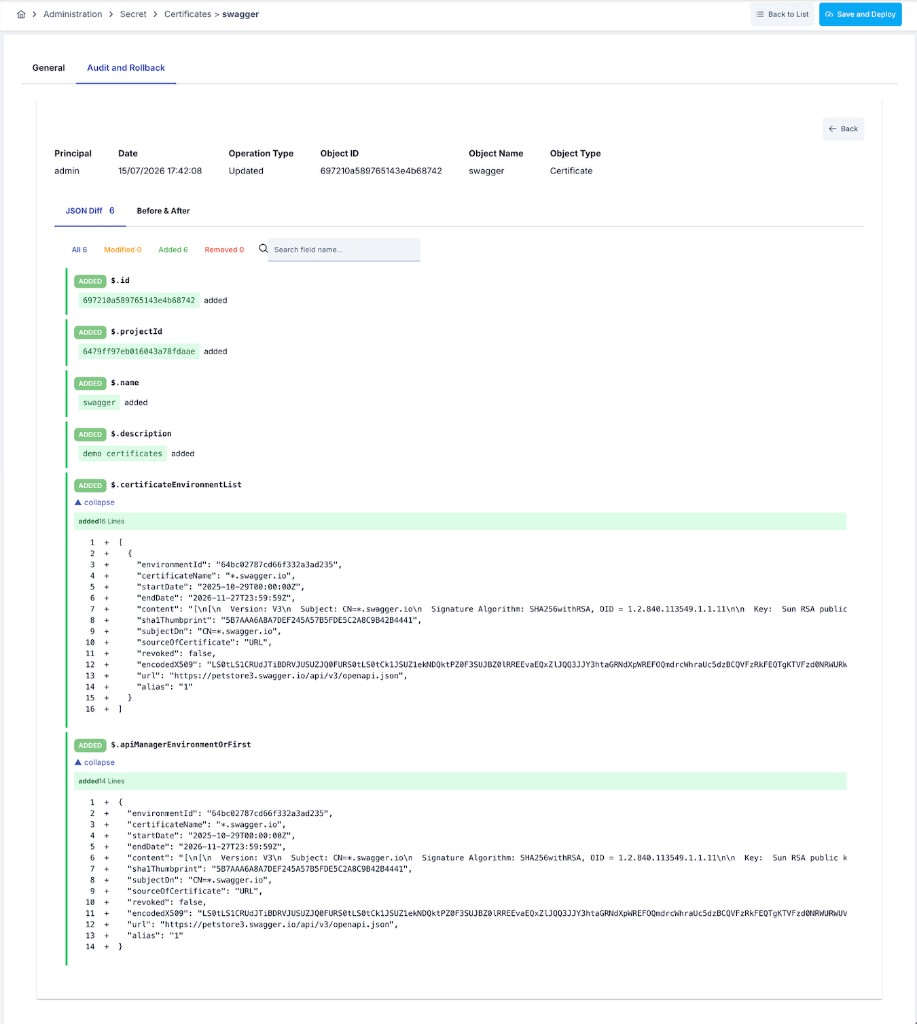
Yüksek sıklıkla güncellenen varlıklarda (örn. sık değişen bir politika), listelenen kayıt sayısı belirli bir üst sınırla korunur; sıralama her zaman en yeni kayıttan başlar.
Parola, API anahtarı, token ve özel anahtar gibi gizli değerler denetim kaydına yazılmadığı için bu karşılaştırmada da yer almaz. Yalnızca bir gizli alanı etkileyen değişiklikte, iki taraf birbirinin aynısı görünse bile denetim kaydı yine oluşturulur. Ayrıntı için Denetim Kayıtları sayfasına bakabilirsiniz.
Genel denetim ekranlarıyla ilişkisi
Bu sekmede kullanılan inceleme ve karşılaştırma mekanizması, Apinizer'ın sistem geneli denetim altyapısıyla aynıdır. Farkı, artık her varlığın kendi detay ekranında, o varlığa özel filtrelenmiş bir görünüm olarak sunulmasıdır. Sistem genelindeki tüm işlemleri tek bir ekrandan filtreleyerek incelemek isterseniz Denetim Kayıtları ve Audit Records sayfalarına bakabilirsiniz. Sistem geneli denetim ekranlarında Geri Yükleme eylemi bulunmaz; Geri Yükleme yalnızca varlığın kendi Denetim sekmesinden yapılabilir.
Geri Yükleme (Rollback)
Geri Yükleme, bir varlığın yapılandırmasını Denetim geçmişinde kayıtlı önceki bir haline döndürür. Bu işlem Denetim sekmesindeki bir kayıt üzerinden başlatılır.
Denetim sekmesinde geri dönülmek istenen kayda ait Geri Yükle eylemine tıklanır.
Yanlışlıkla geri yüklemeyi önlemek amacıyla, onay penceresinde varlığın adının yeniden yazılması istenir. İstenen metin doğru girilmeden Geri Yükle düğmesi etkinleşmez.
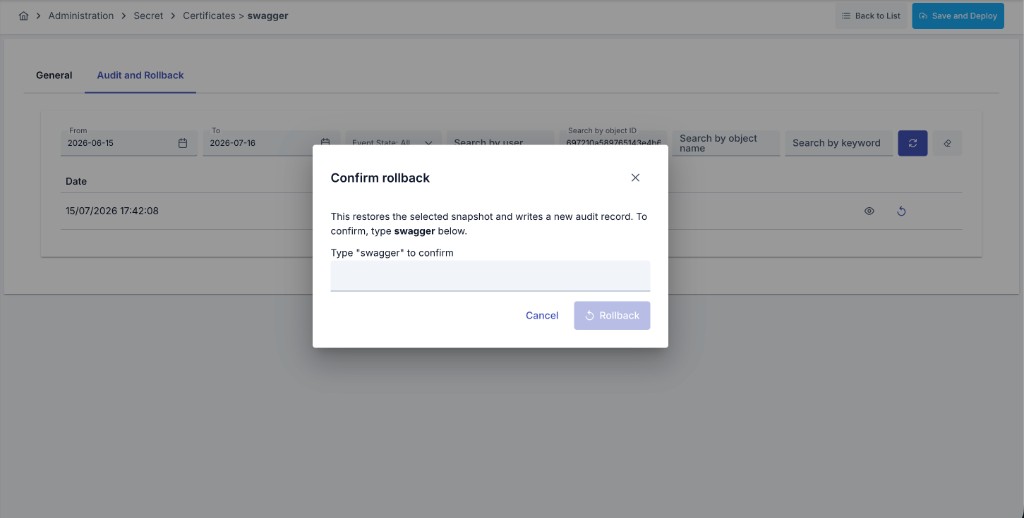
Onaylandığında seçili kayıttaki yapılandırma, varlığın güncel haline uygulanır. Varlığın kimliği, projesi, oluşturulma tarihi ve gizli alanları korunur; geri kalan tüm ayarlar seçilen kayıttaki değerlerle değiştirilir.
Parola, API anahtarı, token, istemci sırrı ve özel anahtar gibi gizli değerler denetim kaydına yazılmadığı için oradan geri de yüklenemez. Geri yükleme sırasında bu alanlar mevcut değerinde bırakılır: ne eski değerine döndürülür ne de boşaltılır. İşlem sonunda, kaç gizli alanın mevcut değerinde bırakıldığı bir mesajla bildirilir.
Bir gizli değerin de eski haline döndürülmesi gerekiyorsa, geri yükleme sonrasında ilgili varlığın kendi ekranından elle girilmelidir.
Geri yükleme, geçmişi silmez; tam tersine yeni bir denetim kaydı oluşturur. Yani Geri Yükleme işleminin kendisi de Denetim geçmişinde "güncelleme" olarak görünür ve gerekirse geri alınabilir. Denetim geçmişi bu şekilde yalnızca ileri yönde büyür.
Bu sayfadaki Geri Yükleme, bir varlığın yapılandırmasını eski bir kayda döndürür. API Proxy'de ayrıca, bir revizyonun hangi ortama yüklü olduğuna dönmeyi sağlayan farklı bir "Rollback" işlemi daha vardır; bu işlem Yükleme ve Sürüm Yönetimi sayfasındaki Deployment Geçmişi üzerinden yapılır ve dağıtım/ortam durumuyla ilgilidir. İki işlem birbirinden bağımsızdır.
Silme (Delete)
Tüketiciler, Kurumlar ve Portal Uygulamaları gibi birbirine bağlı varlıklarda silme, yukarıdaki üç işlemden ayrı kendi korumasına sahiptir: merkezi bir karar noktası hem varlığın hâlâ başka kayıtlarla bağlı olup olmadığını hem de aynı kayıt için aynı anda başka bir silme işleminin sürüp sürmediğini kontrol eder. Bu davranış üç yüzeyde de — ekran, Management API ve APIops — aynıdır: aynı engel, her yüzeyde aynı HTTP 409 yanıtını ve aynı ret nedenini üretir. Her varlık türünün kendine özgü silme kuralları için ilgili sayfaya bakınız; bu bölüm ortak mekanizmayı anlatır.
Silme Engelleri
Bir varlık, hâlâ başka kayıtlarla bağlıyken silinemez — örneğin hâlâ tüketici ya da alt kurumu olan bir kurum, hâlâ tüketici, erişim yetkisi (ACL) ya da abonelik taşıyan bir portal uygulaması, ya da hâlâ iptal edilmemiş bir API istemcisi taşıyan bir tüketici ya da portal uygulaması. Ret yanıtı, o varlık türü için geçerli olabilecek engel kategorilerini adlandırır; hangisinin gerçekten geçerli olduğunu veya kaç kaydın bağlı olduğunu şu an ayrıştırmaz — bunu görmek için varlığın kendi ilişkili kayıtlarına (detay ekranı, ilgili listeler) bakmanız gerekir. Bir engeli çözmenin yolu her zaman aynıdır: bağlı kayıtları başka bir kuruma/uygulamaya taşıyın ya da kaldırın — Portal Uygulaması için ayrıca arşivleme bir alternatiftir — ardından silmeyi tekrar deneyin.
Tüketicinin kendi erişim yetkileri (ACL) ve token kullanım geçmişi hiçbir zaman silmeyi engellemeyen bir istisnadır: tüketici silindiğinde bunlar da öncekiyle aynı şekilde kayıtla birlikte kaldırılır.
Eş Zamanlı Silme
Bir varlık için aynı anda yalnızca bir silme işlemi sürebilir. Bir silme isteği işlenirken aynı kayıt için gelen ikinci bir silme isteği kayda dokunmadan 409 yanıtıyla reddedilir; art arda gönderilmiş bir çift tıklamada karşılaşacağınız şey budur ve isteği biraz sonra tekrar etmeniz yeterlidir.
Silme işlemini yürüten sunucu süreci, işlem tamamlanmadan (ör. sunucu beklenmedik şekilde yeniden başlarsa) sonlanırsa kayıt kalıcı olarak "silme sürüyor" durumunda kalabilir ve bir daha hiçbir silme denemesine izin vermez — kilit kendiliğinden açılmaz. Bu, kaydın durumu belirsizken (silme işleminin ne kadarının tamamlandığı bilinmez) ikinci bir silme denemesine açılmasındansa bilinçli olarak tercih edilmiş bir davranıştır. Böyle bir durumla karşılaşırsanız Apinizer yöneticinizle iletişime geçin; kurtarma adımları için bkz. Yarıda Kesilen Bir Silme İşleminin Kilitlediği Kaydın Kurtarılması.
Yetki (RBAC)
Bu üç işlem, ilgili varlığın ait olduğu yetki kategorisine göre denetlenir:
- Kopyalama ve Geri Yükleme, varlığın kategorisinde Yönet yetkisi gerektirir.
- Denetim geçmişini görüntüleme, varlığın kategorisinde Görüntüle yetkisi yeterlidir.
Proje kapsamındaki varlıklarda (ör. Tüketiciler, Bağlantılar, API Proxy) yetki kontrolü ilgili proje üzerinden yapılır; kullanıcı, admin veya rol gibi proje bağımsız/global varlıklarda proje kapsamı aranmaz. Kategorilerin ve rollerin tam listesi için Yetkilendirme Matrisi sayfasına bakabilirsiniz.
Nereden Erişilir
| İşlem | Erişim noktası |
|---|---|
| Kopyalama | Liste ekranındaki satır işlem menüsü (...) → Kopyala |
| Denetim | Detay ekranındaki Denetim ve Geri Yükleme sekmesi (kayıt daha önce oluşturulmuş olmalı) |
| Geri Yükleme | Aynı sekmede, listelenen bir kayda ait Geri Yükle eylemi |
Kopyalama eylemi liste ekranından, Denetim ve Geri Yükleme ise varlığın kendi detay ekranından yapılır — üçü de aynı sayfada bir arada bulunmaz.
Sonraki Adımlar
Sistem genelindeki tüm işlemleri filtreleyerek inceleyin.
Asset kategorilerini, aksiyonları ve rol yetkilerini öğrenin.
API Proxy'ye özel Kopyalama akışını inceleyin.
API Proxy'nin ortama yüklü sürümünü geri almayı (deployment rollback) öğrenin.