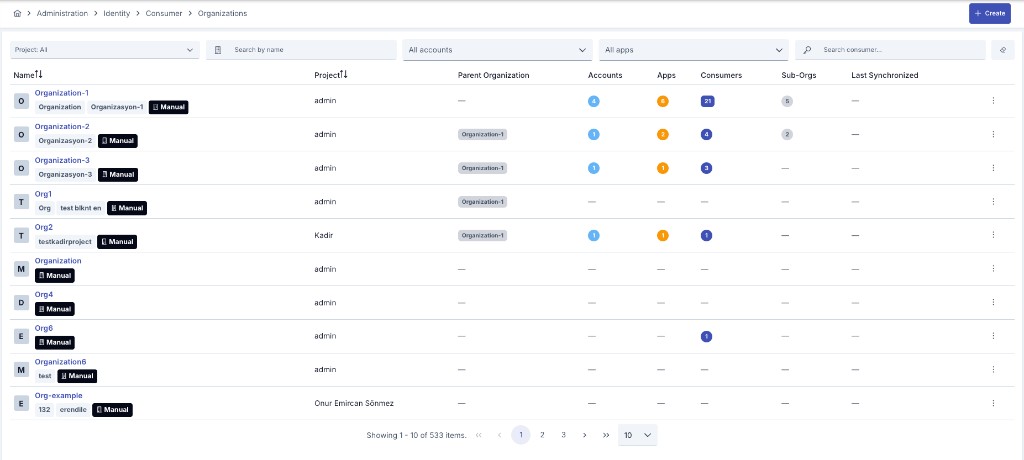
Kurumlar
Yeni bir kurum eklemek için sağ üstteki + Create tuşuna basılır.
Create tuşuna basınca çıkan ekranda aşağıdaki bilgiler doldurularak kurum kaydedilir.

Kurum konfigürasyonu için kullanılan alanlar aşağıdaki tabloda görülmektedir.
| Alan | Açıklama |
|---|---|
| Kod (Code) | Kurumu tanımlayan kısa koddur. |
| Adı (tr) / Adı (en) | Kurumun Türkçe ve İngilizce adıdır. |
| Üst Kurum (Parent Organization) | Kurumun bağlı olduğu üst kurum/organizasyon bilgisidir. |
| Bildirim E-postaları (Notification E-mails) | Kurum kota uyarılarında dinamik alıcı olarak kullanılan e-posta adresleridir. |
Senkronizasyon Bilgisi
Kurum listesinde ve detayında bir Kaynak Tipi etiketi görüntülenir: elle oluşturulmuş kurumlarda Manuel, bir kimlik sağlayıcısından senkronize edilmiş kurumlarda ise LDAP OU, LDAP Grup veya OIDC Grup (Keycloak) görünür — bkz. Kimlik Bilgisi Senkronizasyonu. Senkron kaynaklı kurumların detayında ayrıca Kaynak Adı (senkronize eden sağlayıcının adı), LDAP DN ve Son Senkronizasyon bilgileri yer alır.
Senkron kaynaklı bir kurum salt-okurdur — kod, ad ve üst kurum alanları düzenlenemez. Değişiklikler kaynak dizininde yönetilir.
Kimlik yönetme yetkisi olan kullanıcılar için detayda bir Senkronize Et düğmesi de bulunur. Bu düğme yalnızca ilgili kurumu değil, kurumun bağlı olduğu kaynak sağlayıcının tamamını senkronize eder; zamanlama, geçmiş ve toplu izleme için Kimlik Bilgisi Senkronizasyonu sayfasına bakabilirsiniz.
Kurumu Globalleştirme
Kurumlar "Globalleştir" seçeneği ile Admin sayfasına taşınarak tüm projelerde kullanılabilir hale gelir ve yönetimi Admin kullanıcısına bırakılır.
Kurum'u globalleştirmek için satır sonundaki menüden Globalleştir (Move to Global) seçilir.
Metadata

Kurumlar üzerinde serbest tanımlı anahtar/değer metadata girişleri tanımlayabilirsiniz. Kurum metadata'sı, o kuruma bağlı tüm tüketiciler için varsayılan olarak uygulanır; aynı anahtar bir tüketici üzerinde de tanımlıysa tüketicinin değeri öncelik kazanır.
Bu girişler token üretiminde JWT claim'i veya OAuth token yanıt alanı olarak yayınlanabilir, hassas değerler şifrelenerek saklanır ve script politikalarından erişilebilir. Alan ayrıntıları, rezerve isimler ve script erişimi için bkz. Tüketici Metadata.
Varsayılan Limit Planları
Kurum düzenleme sayfasındaki Limitler sekmesi, limit ailesi başına bir varsayılan limit planı seçmenizi sağlar — İstek Hızı her zaman, AI Token Bütçesi ise AI Gateway lisansı varsa. Sekme, kurum bir kez kaydedildikten sonra görünür.
Seçim, kuruma bundan sonra eklenen tüketicilere uygulanır: bir tüketici oluşturulduğunda (elle, yönetim API'si üzerinden ya da bir portal uygulamasından) seçilen planı gösteren bir limit ataması alır; tıpkı kendi Limitler sekmesinden atanmış gibi. Alt kurumlar, seçimi olan en yakın üst kurumun seçimini devralır.
- Yalnızca yayınlanmış planlar sunulur: kurumun kendi projesinin planları ve platform kataloğu (Platform etiketli). Yönetim sayfasında da liste tüm kurulumun değil, kurumun ait olduğu projenin listesidir.
- Mevcut üyelere dokunulmaz. Varsayılanı değiştirmek ya da kaldırmak kurumun zaten sahip olduğu tüketicilerin limitini değiştirmez; onlar için Toplu Atama kullanın. Sekme bunu belirtir ve proje menüsünden Toplu Atama'ya bağlantı verir.
- Dizin senkronizasyonu (LDAP/OIDC) ile oluşturulan tüketiciler varsayılanı almaz — senkronizasyon kimlikleri doldurur, limit atamaz.
- Seçim, kurumun dışa aktarma paketine dahil değildir ve bir kurum başka bir kuruma birleştirildiğinde kopyalanmaz.
- Seçimi temizleyip kaydetmek varsayılanı kaldırır; sonradan oluşturulan tüketiciler yine limit atamasız başlar.
Detay sayfasının Bilgi sekmesi, aile başına geçerli varsayılan planı salt-okunur gösterir. Aynı ayar yönetim API'si ve APIops üzerinden de kullanılabilir — bkz. Credential Organizations.
Kurumun Tüketicileri
Kurum detay sayfasında, hesaplar, abonelikler ve uygulamaların yanında kuruma bağlı tüketiciler Tüketiciler (Consumers) kartında listelenir. Aynı kart, kurum düzenleme sayfasındaki Üyeler sekmesinin altında Tüketiciler başlığıyla da yer alır; böylece kurumun iki tür üyesi tek ekranda görülebilir. Liste sunucudan sayfa sayfa yüklenir; bu sayede çok sayıda tüketicisi olan bir kurum sayfayı yavaşlatmaz. Arama kutusuna tüketici adının bir kısmını yazarak listeyi daraltabilirsiniz. Bir satıra ya da satırdaki Tüketiciyi aç bağlantısına tıklandığında o tüketicinin kendi sayfası açılır ve yönetim orada her zamanki gibi yapılır. Admin sayfasında kart, kurumun tüm projelerdeki tüketicilerini listeler; bir projenin içinde ise o projenin tüketicileri ile global tüketiciler listelenir. Satırdaki proje rozeti tüketicinin hangi projeye ait olduğunu gösterir.
Kimlik Yönetimi → Yönet yetkisi olan bir kullanıcı kartın üstünde bir Tüketici ekle seçicisi de görür. Tüketici adının bir kısmını yazın, tüketiciyi seçin ve Tüketici ekle'ye tıklayın: tüketici, kendi sayfasındaki Tüketiciyi Başka Bir Kuruma Taşıma eylemiyle aynı şekilde bu kuruma taşınır; API istemcileri, erişim kayıtları ve verilmiş token'ları onunla gelir, ağ geçitleri güncellenir. Zaten başka bir kuruma bağlı olan tüketici o kurumdan çıkarılmış olur. Bir projeye ait kurum yalnız o projenin tüketicilerini kabul eder; Admin sayfasındaki global bir kurum her projeden tüketici kabul eder.
Aynı yetki, kartın her satırına bir Başka bir kuruma taşı eylemi ekler. Bu eylem, tüketicinin kendi sayfasındaki hedef seçicinin aynısını açar: kurumu seçip onayladığınızda tüketici, API istemcileri, erişim kayıtları ve verilmiş token'larıyla birlikte bu kurumdan ayrılır. Bir tüketiciyi kurumdan çıkarmak bu şekilde yapılır — bir tüketici her zaman tam olarak bir kuruma bağlıdır, bu nedenle bağı koparılmaz, başka bir kuruma taşınır. Yönet yetkisi olmayan kullanıcı listeyi salt-okur görür ve eksik yetkinin adını belirten bir not gösterilir.
Aynı sekmedeki Üyeler listesi farklı bir topluluktur ve sekme ikisini kendi başlıkları altında ayrı tutar: önce Portal hesapları, altında Tüketiciler. Üye seçicisi portal hesaplarını sunar ve kurum adına Geliştirici Portalı'na kimlerin giriş yapabileceğini yönetir; portal hesabı giriş yapan bir kişidir, tüketici ise ağ geçidini çağıran bir API kimliğidir.
Kurum Silme
Bir kurum yalnızca boşken silinebilir. Aşağıdakilerden herhangi biri kurumu göstermeye devam ediyorsa silme isteği kuruma dokunmadan reddedilir; bkz. Silme Engelleri:
- kurumu üst kurum olarak gösteren alt kurumlar,
- kuruma bağlı tüketiciler,
- kuruma ait portal uygulamaları,
- kuruma ait portal hesapları.
Reddetme sırasında gösterilen mesaj bu kategorileri adlandırır; hangisinin gerçekten geçerli olduğunu söylemez — bunu görmek için kurumun kendi ilişkili kayıtlarına (alt kurum listesi, tüketiciler vb.) bakmanız gerekir. Engelleyen kayıtlar önce başka bir kuruma taşınabilir ya da kaldırılabilir. Kuruma işaret eden hiçbir kayıt kalmadığında silme yapılabilir. Silme, kurumu taşıyan kayıtlardaki kurum bağını kaldırır ve geri alınamaz; bu nedenle onay penceresinde kurum adının yazılması istenir.
Bir tüketici ya da portal uygulaması, silinmeden aynı projedeki başka bir kuruma taşınabilir — bkz. Tüketiciyi Başka Bir Kuruma Taşıma ve Uygulamayı Başka Bir Kuruma Taşıma.
Aynı kurum için hâlihazırda başka bir silme işlemi sürüyorsa istek 409 ile reddedilir; bkz. Eş Zamanlı Silme.
Dizin senkronizasyonu tarafından yönetilen bir kurum zaten elle silinemez — kaynağında artık bulunmayan bir kurum silinmez, mezar taşı (tombstone) olarak işaretlenir: kurum kaydı, ona bağlı tüketicilerle olan bağı korunarak yalnızca pasif hâle getirilir. Bu, yukarıdaki kuralın kapsamı dışındadır ve yalnızca senkronizasyon tarafından yapılır. Bkz. Kimlik Bilgisi Senkronizasyonu — Deaktivasyon Modu ve Senkronizasyon Bilgisi.
Yukarıdaki kural yalnızca arayüzde değil sunucu tarafında da uygulanır ve tüm yüzeylerde aynıdır: bağlı kayıtları bulunan bir kurum için Management API üzerinden ya da APIops üzerinden gönderilen silme isteği de aynı HTTP 409 yanıtıyla reddedilir.